Kryptowire 安全公司爆料稱,Samsung 的裝置已經受到了非常大的安全隱患,如果用戶們繼續使用Samsung 產品將產生不可逆轉的損失。這是一家安全公司 Kryptowire 的最新研究分析得出的主要結論,該公司詳細指出了 Samsung 的裝置存在的漏洞,並且該漏洞允許黑客接管裝置。 Kryptowire 作為一家製作行動應用安全測試(MAST)公司,在掃描漏洞以及安全和私隱問題方面有著很豐富的經驗。
3 u4 l0 \1 r* y/ g公仔箱論壇 公仔箱論壇' Y: I0 U% P8 s2 |* |8 A& b
公仔箱論壇' k7 @- a/ e4 h J
?& g6 n3 g# ?+ r: l9 t4 P
 而根據該公司的資料中,它在掃描過程中發現了一個名為(CVE-2022-22292)的漏洞,並進一步指出該漏洞可能允許黑客採取一系列行動。如果是這樣,那麼用戶的手機功能將可能面臨被黑客撥打電話、安裝/卸載應用程式、通過安裝未經驗證的證書來削弱 HTTPS 安全性、在背景,更嚴重的情況下還會被恢復原廠設定。* l5 B2 g1 L) M4 T, C
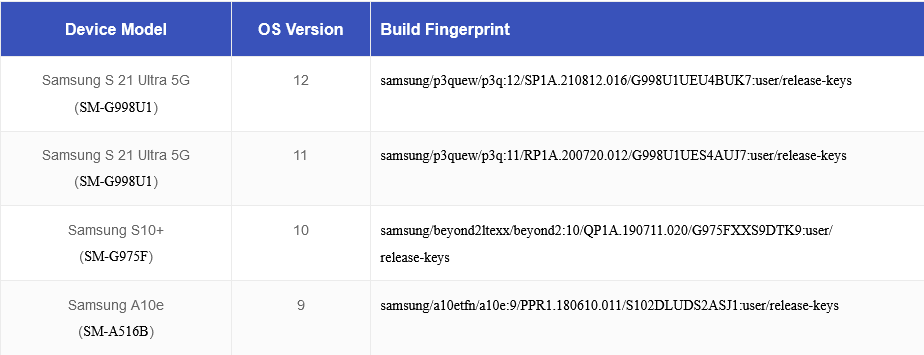 值得一提的是,在 Samsung 的預裝手機中,由於該應用程式具有「不安全組件」,這漏洞將可能影響幾乎所有運行 Android 9 至 12 的 Samsung 智能手機。而因為電話應用程式以系統權限運行,這將導致為破壞者打開了攻擊媒介。惡意應用程式還可以利用電話漏洞來「模仿系統級活動」並訪問本應受到保護的功能。
' y# @9 ~, t7 }6 d6 I$ i6 B而 Kryptowire 在去年的2021年11月就首次發現該漏洞並通知了 Samsung。於2022年2月該公司還發布了修復程式,鼓勵所有 Samsung 用戶立即更新以確保他們的手機安全。 |


 發表於 2022-4-8 09:28 AM
|
